


注目ベンチャー紹介:Miggo
Written by Yuhei Yano
今回の注目ベンチャーの紹介はMiggoです。
クラウド上で稼働するアプリケーションを実行時(Runtime)の挙動から保護するサイバーセキュリティ企業です。
Miggo
サービス/プロダクト概要
同社が提唱する製品カテゴリーは、"Application Detection and Response(ADR)"です。
従来のSAST(Static Application Security Testing)やSCA(Software Composition Analysis)がコードやOSSライブラリ上の潜在的な脆弱性を検出するのに対し、
Miggoは本番環境を観測し、実際に攻撃可能な脆弱性を特定・防御します。
製品は主に以下の3機能で構成されています。
- Miggo Know:アプリケーション、API、データベース、外部サービスなどの接続関係を可視化
- Miggo Prove:脆弱性が実際の顧客環境で悪用可能かを検証
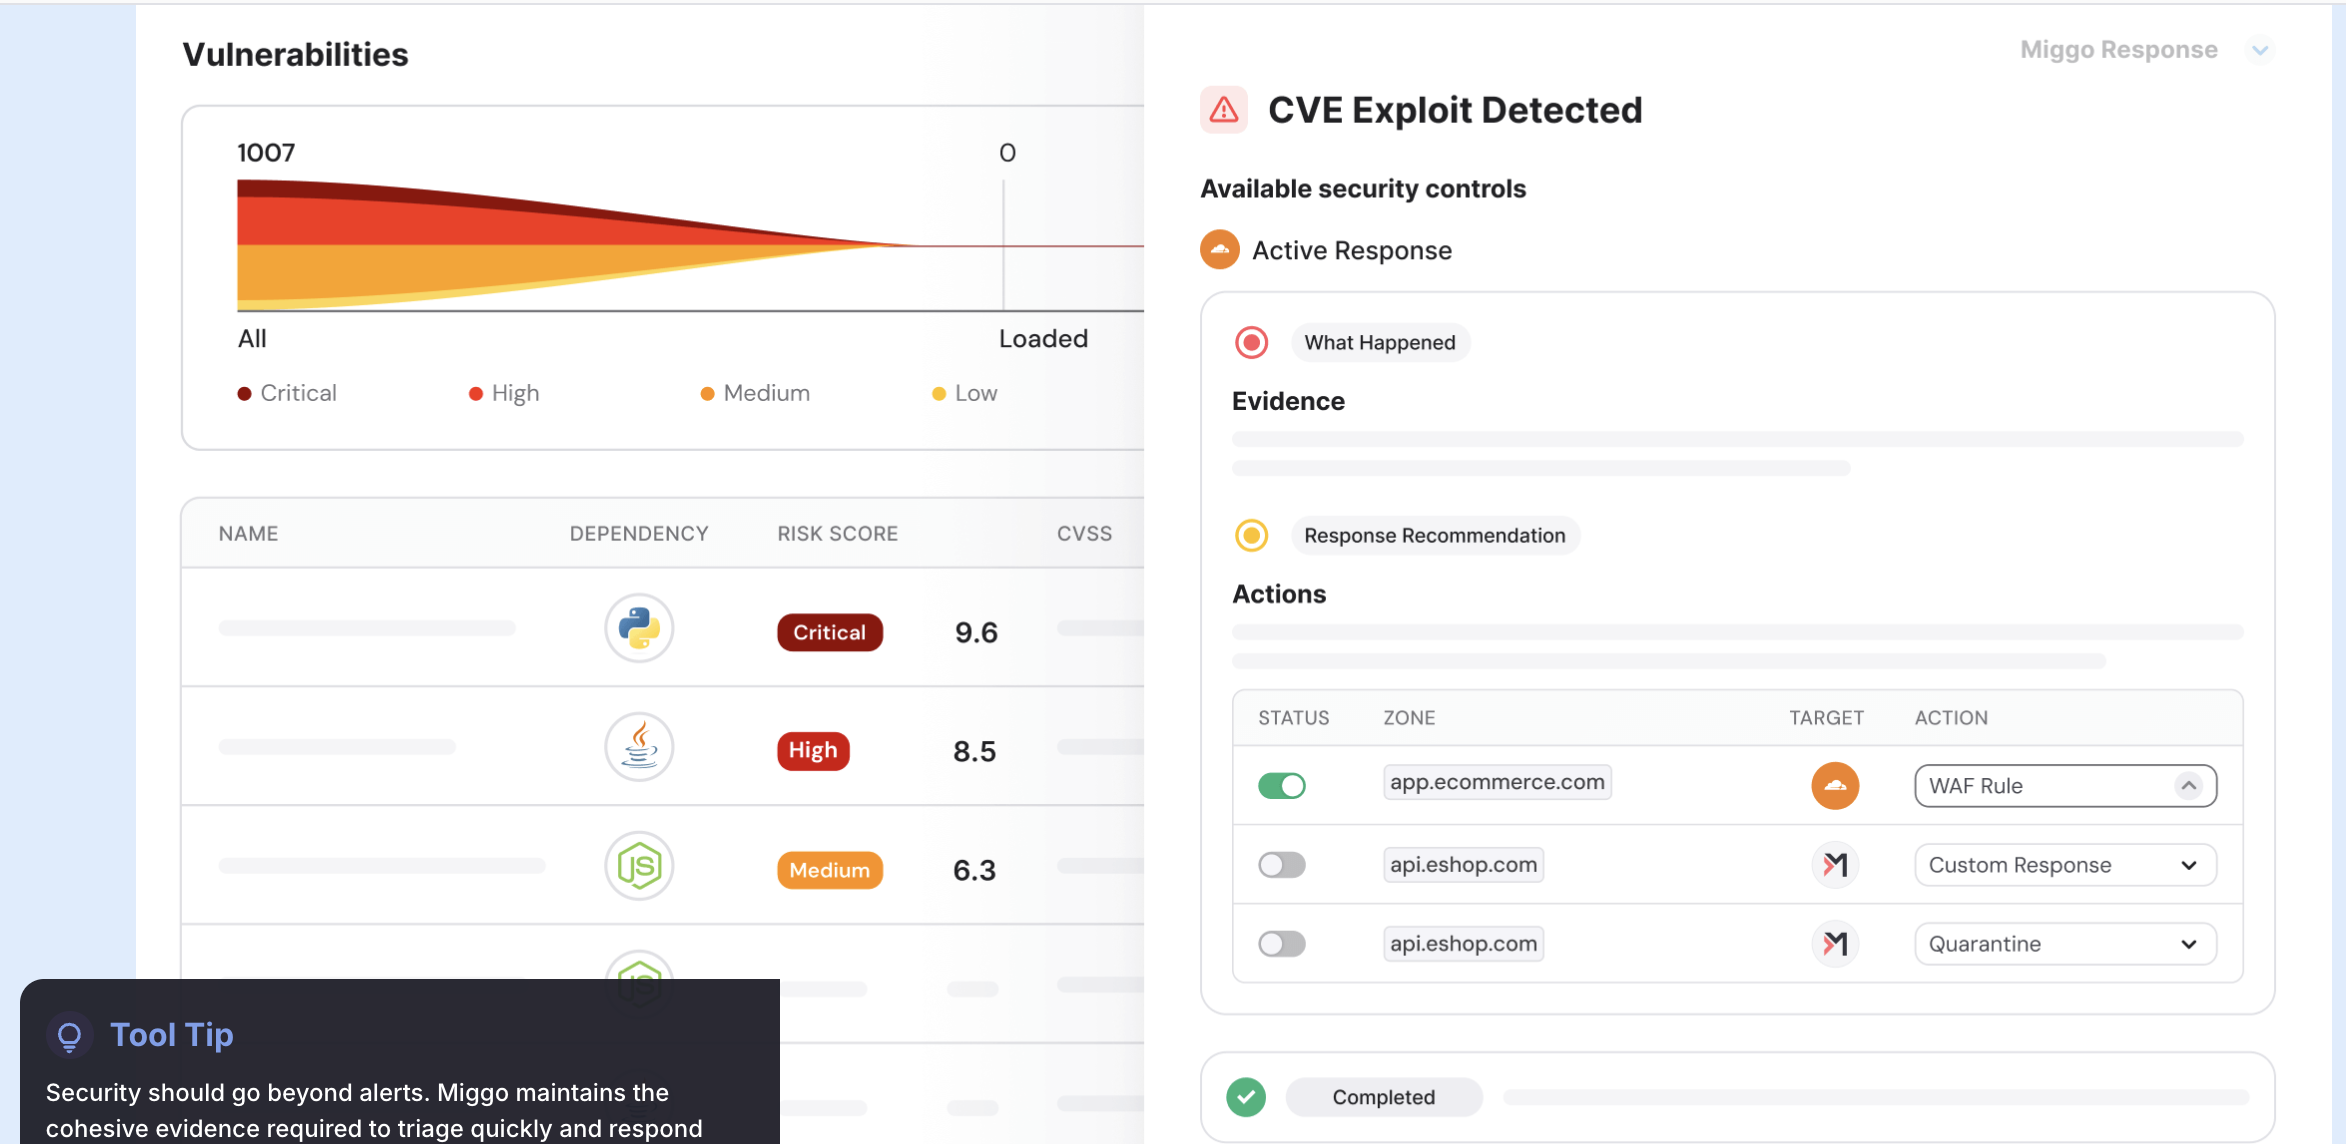
- Miggo Shield:正式な修正を待たず、WAF(Web Application Firewalli)などを通じて攻撃を遮断
単に脆弱性を発見するだけでなく、本当に危険かを証明し、Mitigationまで実行する点が特徴です。
特徴/提供価値
(1)悪用可能な脆弱性だけを絞り込む
一般的な脆弱性管理では、多数のCVE(Common Vulnerabilities and Exposures)やアラートが検出されます。
しかし、実際には脆弱な機能が利用されていない場合や、外部から到達できない場合も多く含まれます。
Miggoは、以下の情報をRuntimeで組み合わせます。
- インターネットからの到達可能性
- 脆弱な関数が実際に読み込まれているか
- サービスやデータベースとの接続関係
- 機密データへのアクセス可能性
- 攻撃経路が実際に成立するか
これにより、対応すべき脆弱性を絞り込み、セキュリティ担当者や開発者の調査・修正工数を削減します。
(2)Runtime is Truth
Miggoの基本思想は、実行時こそが真実であるというものです。
現代のアプリケーションは、マイクロサービス、OSS、外部API、クラウドサービスを動的に組み合わせています。
そのため、コードや設定ファイルだけでは、実際のデータフローや攻撃経路を完全には把握できません。
この課題は、AI Agentの普及によってさらに大きくなります。
AI Agentは、状況に応じてAPI、MCP Server、データベース、外部ツールなどを動的に呼び出すため、静的解析だけでは実際の権限行使やデータアクセスを追跡しにくくなります。
Miggoは、こうした動的な挙動をRuntimeで把握し、AI Agent Securityにも事業領域を広げています。
(3)DetectionからMitigationへ
Miggoはアラートを出すだけでなく、Runtime ContextをもとにWAFルールなどを生成し、攻撃を遮断します。
正式なコード修正には、影響確認、開発、テスト、再デプロイが必要です。Miggoは、その間のリスクをVirtual Patchingによって軽減します。
同社の提供価値は、
Potential RiskからProven Riskへ
AlertからMitigationへ
という転換にあります。
ビジネスモデル
Miggoは、大企業やクラウドネイティブ企業向けのB2Bセキュリティ・ソフトウェアとして提供されています。
主な利用部門は、CISO、Application Security、Cloud Security、SOC、Vulnerability Management、Platform Engineeringなどです。
料金体系の詳細は公開されていませんが、監視対象となるアプリケーション、サービス、ワークロード、利用機能などに応じた年間サブスクリプション型と考えられます。
導入当初はRuntime Visibilityや脆弱性の優先順位付けから始まり、その後、Detection and Response、Virtual Patching、AI Agent Securityへ拡張するランド・アンド・エクスパンド型の成長が期待されます。
顧客にとっては、以下の効果があります。
- 不要なアラートの削減
- 開発者の修正負担の軽減
- 脆弱性公表から防御までの時間短縮
- インシデント調査の効率化
- 情報漏洩やサービス停止リスクの低減
市場動向・なぜこの会社なのか?
Application Security市場は、コード解析を中心としたSASTやSCAから、クラウド環境を対象とするCNAPP(Cloud Native Application Protection Platforms)、さらに本番環境を保護するRuntime SecurityやADRへ進化しています。
背景には、アプリケーション構成の複雑化と、AIによる攻撃速度の高速化があります。
生成AIによって、攻撃者は脆弱性の分析やExploit作成を自動化できます。そのため、企業には、脆弱性を発見してから数週間かけて修正するだけでなく、今すぐ悪用可能かを判断し、直ちに遮断する能力が求められます。
Miggoの強みは、以下の3つを一つのループとして提供する点です。
- Runtime Contextによるアプリケーション理解
- Proof of Exploitabilityによる悪用可能性の検証
- Virtual Patchingによる迅速な防御
また、MiggoはCVEを単なる番号として扱うのではなく、攻撃者が利用する基本動作であるExploit Primitiveへ分解しようとしています。
この知識が蓄積されれば、既知の脆弱性だけでなく、類似する未知の脆弱性や新しい攻撃にも対応できる可能性があります。
将来的には、Miggoは単なる脆弱性管理製品ではなく、アプリケーション層における自律的な防御プラットフォームへ成長する可能性があります。
顧客・競合・パートナー
- 顧客:エンタープライズ(金融、医療、テクノロジー)
- 競合:
- Runtime Security/AppSec:Oligo Security、Contrast Security
- CNAPP:Wiz、Palo Alto Networks、Orca Security
- Observability:Datadog、Dynatrace、New Relic、Grafana Labs
- WAF/Edge Security:Cloudflare、Akamai、Imperva、AWS WAF
- パートナー:
- Miggoは、上記の製品をすべて置き換えるのではなく、ObservabilityやWAFと連携し、どの脆弱性が危険で、どの防御を適用すべきかを判断するRuntime Intelligence Layerとしてのポジションを狙っています。
- Observability企業やWAF企業は競合になり得る一方で、Miggoにとって重要なデータ供給先、Mitigation実行先でもあります。