


注目ベンチャー紹介:Mave
2026
.
10
.
26

Written by Yusaku Masunaga
今回の注目ベンチャーの紹介はMaveです。
Maveは、企業のセキュリティ運用(SecOps)をAIエージェントで自動化するAgentic SecOps Platformを提供するイスラエルのスタートアップです。
Mave
サービス/プロダクト概要
従来のSOC(Security Operations Center)では、EDR、SIEM、IAM、クラウドセキュリティなど複数のツールから情報を集め、アナリストが手作業で脅威を調査・判断していました。Maveは各ツールに直接接続し、AIエージェントが情報の収集、相関分析、脅威判定、対応まで実行します。
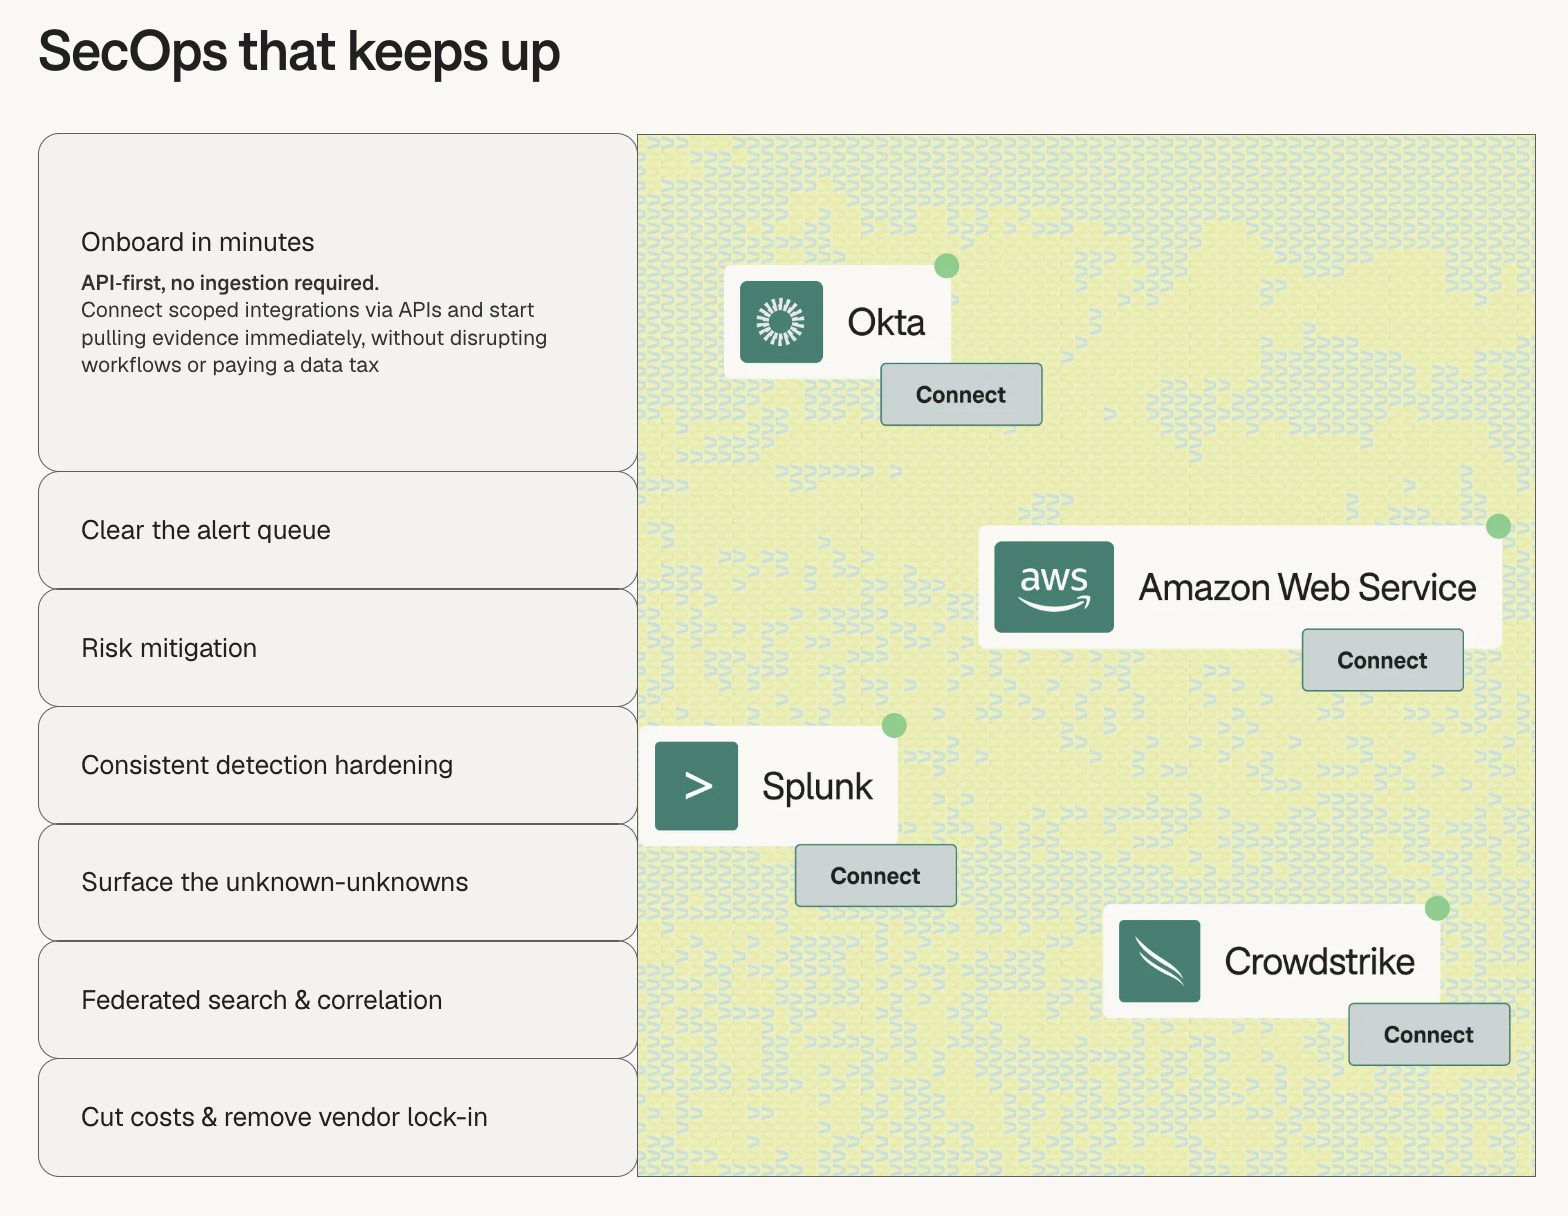
最大の特徴は、セキュリティデータを中央のSIEMやData Lakeに集約する必要がないことです。既存ツールに保存されたデータをその場で参照する「Federated Investigation」というアプローチにより、データ転送・保存コスト・リスクを抑えながら、セキュリティ運用全体を自動化します。
特徴・提供価値
- データ集約不要のAgentic SecOps:EDR、SIEM、IAM、クラウドなどの既存ツールへAPI経由で接続し、必要な情報を直接取得します。従来のSIEMのように大量のログを転送する必要がありません。
- AIによるインシデント調査の自動化:セキュリティアラートを起点に、複数システムを横断して証拠を収集・分析します。誤検知の判別から実際の攻撃範囲の特定までを自動化します。
- 継続的なThreat Hunting:アラートが発生していない潜在的な脅威もAIが能動的に探索します。既知の攻撃キャンペーンを自社環境と照合し、既存の検知ルールでは発見できない攻撃を探します。
- Governed Autonomous Response:危険な端末の隔離、侵害されたアカウントの無効化などの対応を実行します。操作毎に権限や承認ルールを設定できるため、破壊的な操作は原則として人間の承認を挟むことができます。
- 既存セキュリティ投資の活用:既存製品を置き換えるのではなく、それらを横断的に活用することで投資効率を高めます。
ビジネスモデル
- エンタープライズ向けSaaSサブスクリプションモデルを採用。
- 料金は保護対象のエンドポイント数とセキュリティチームの規模を基準とします。
なぜ今この会社なのか
- セキュリティ製品の増加により検知できる脅威は増えたが、それらを調査するアナリストの処理能力が不足しています。
- 攻撃者側もAIを利用することで、攻撃の自動化・高速化が進んでいます。
- 企業はすでに多数のセキュリティ製品を導入しており、ログ量が膨大であるだけでなく、新しい製品への移行が難しい状況です。
顧客・競合・パートナー
- 競合は、既存のSIEM(Splunk、Microsoft Sentinel)やSOAR(Palo Alto Cortex XSOAR、Tines)、Agentic SOCやAutonomous SOCではDropzone AIやRadiant Security、Torqなどがあります。
こちらの記事に対するお問い合わせやMTGの依頼などはこちらのアドレスからお気軽にご連絡ください。
info@tgvp.vc
TGVPは米国を中心としたスタートアップ企業とTOPPANグループの連携を推進しております。